
Leitfaden zur SaaS-Mandantenfähigkeit im Betrieb
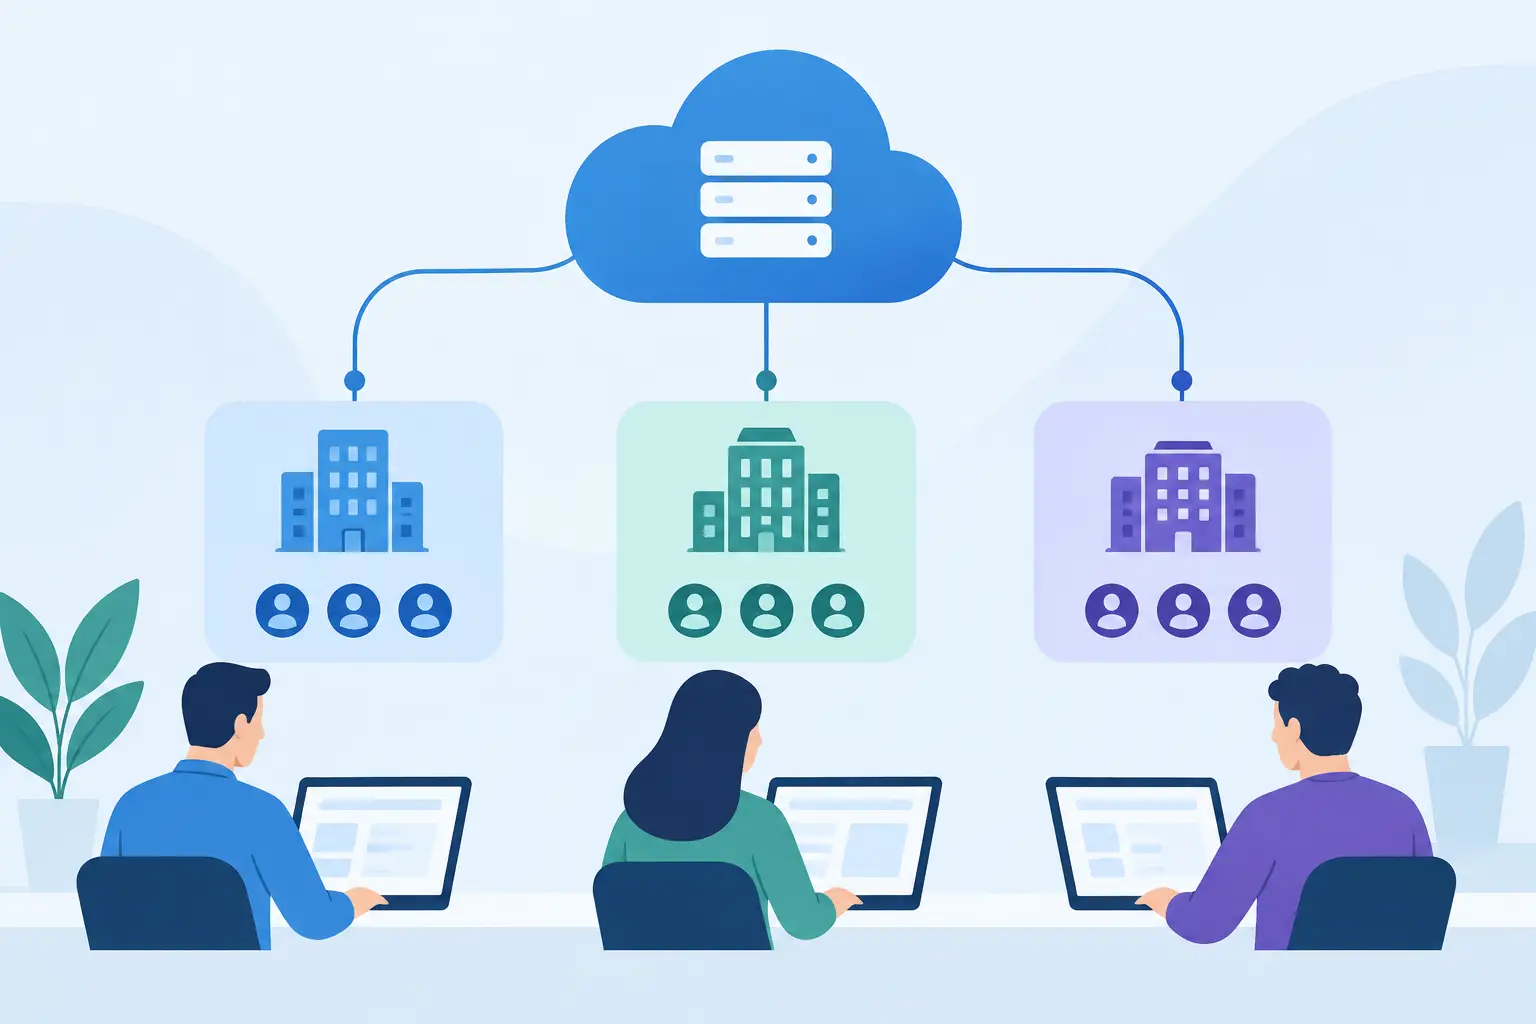
Ein neuer Großkunde verlangt SSO, eigene Aufbewahrungsfristen und die Anbindung an sein ERP. Kurz darauf fordert ein weiterer Mandant eine Datenresidenz in Deutschland. Spätestens dann zeigt sich, ob eine SaaS-Plattform nur mehrere Kunden bedient oder tatsächlich mandantenfähig konzipiert ist. Dieser Leitfaden zur SaaS-Mandantenfähigkeit zeigt, welche Architekturentscheidungen langfristig über Skalierbarkeit, Sicherheit und Betriebskosten entscheiden.
Was SaaS-Mandantenfähigkeit im Kern bedeutet
Mandantenfähigkeit bedeutet mehr als ein Feld `tenant_id` in einer Datenbanktabelle. Eine mandantenfähige Anwendung stellt sicher, dass Organisationen dieselbe Plattform nutzen können, ohne Daten, Berechtigungen, Konfigurationen oder Prozesse anderer Kunden einzusehen oder unbeabsichtigt zu beeinflussen.
Für B2B-Software ist das besonders relevant. Ein Mandant ist meist nicht einfach ein einzelner Nutzer, sondern ein Unternehmen, ein Geschäftsbereich, eine öffentliche Einrichtung oder ein Verbund mit eigenen Rollen, Regeln und Integrationen. Mitarbeitende eines Mandanten dürfen gemeinsam arbeiten. Gleichzeitig muss die Plattform die Grenzen zwischen Mandanten technisch zuverlässig durchsetzen.
Die zentrale Frage lautet daher nicht: Können mehrere Kunden dieselbe Anwendung verwenden? Sondern: Welche Ressourcen werden geteilt, welche isoliert und wie lässt sich diese Trennung nachweisen? Dazu gehören Daten, Dateien, Suchindizes, Caches, Warteschlangen, Protokolle, KI-Kontexte und administrative Funktionen.
Zuerst das Mandantenmodell fachlich definieren
Bevor Teams Datenbanken oder Cloud-Ressourcen auswählen, sollten sie das fachliche Modell präzisieren. Viele spätere Architekturprobleme entstehen, weil Begriffe wie Kunde, Organisation, Account und Standort vermischt werden.
Klären Sie, ob ein Mandant mehrere rechtlich selbstständige Einheiten enthalten kann, ob externe Partner Zugriff erhalten und ob Nutzer mehreren Mandanten angehören dürfen. Ein Berater, der für drei Kunden arbeitet, benötigt beispielsweise eine eindeutige Mandantenauswahl und eine Sitzung, die immer an einen aktiven Kontext gebunden ist. Andernfalls drohen Datenzugriffe über Mandantengrenzen hinweg.
Ebenso relevant ist die Frage nach Konfigurierbarkeit. Welche Einstellungen gelten global, welche pro Mandant und welche pro Nutzer? Typische Beispiele sind Workflows, Rollen, Branding, Aufbewahrungsregeln, Sprachen, Benachrichtigungen und Freigabeprozesse. Nicht jede Kundenanforderung sollte zu einer individuellen Code-Abzweigung führen. Ein gutes Produktmodell unterscheidet klar zwischen standardisierbarer Konfiguration und echter Individualentwicklung.
Anforderungen nach Risiko priorisieren
Nicht jeder Mandant braucht vom ersten Tag an dieselbe Isolation. Für eine Plattform mit wenigen, ähnlich gelagerten KMU-Kunden kann ein gemeinsames Datenmodell sinnvoll sein. Bei sensiblen Personaldaten, Gesundheitsdaten, Finanzinformationen oder öffentlichen Auftraggebern können weitergehende Trennung und spezifische Betriebsmodelle erforderlich werden.
Die Entscheidung sollte auf konkreten Kriterien beruhen: Schutzbedarf der Daten, regulatorische Vorgaben, erwartete Kundenzahl, Lastprofile, individuelle Integrationen, SLAs sowie Anforderungen an Backup und Wiederherstellung. Wer diese Punkte dokumentiert, kann Architekturentscheidungen gegenüber Kunden, Datenschutzbeauftragten und Prüfern nachvollziehbar begründen.
Die richtige Architektur für Datenisolation wählen
Für die Datenhaltung haben sich drei grundlegende Muster etabliert. Sie sind keine Stufen von schlecht zu gut, sondern unterschiedliche wirtschaftliche und technische Entscheidungen.
Bei einer gemeinsamen Datenbank mit gemeinsamen Tabellen trägt jeder Datensatz eine Mandantenkennung. Dieses Modell ist effizient, reduziert den Betriebsaufwand und erleichtert globale Produktupdates. Es verlangt jedoch konsequente technische Schutzmechanismen. Jede Abfrage, jeder Hintergrundjob und jeder Export muss den Mandantenkontext berücksichtigen. Ein fehlender Filter ist kein kleiner Fehler, sondern ein möglicher Sicherheitsvorfall.
Eine gemeinsame Datenbank mit getrennten Schemata bietet eine stärkere logische Trennung. Sie kann für Plattformen sinnvoll sein, bei denen Mandanten eine vergleichbare Struktur nutzen, aber ein höherer Bedarf an Isolation besteht. Dem stehen komplexere Migrationen, Monitoring-Aufgaben und ein höherer Verwaltungsaufwand gegenüber.
Die stärkste Trennung entsteht durch eigene Datenbanken oder sogar eigene Infrastruktur pro Mandant. Das erleichtert die Erfüllung spezieller Anforderungen an Datenresidenz, Schlüsselverwaltung oder Wiederherstellung. Allerdings steigen Kosten, Deployment-Komplexität und die Gefahr, dass Produktversionen auseinanderlaufen. Dieses Modell eignet sich häufig für große Enterprise-Kunden oder besonders regulierte Einsatzfelder, nicht zwingend für jeden SaaS-Start.
In der Praxis ist ein hybrider Ansatz oft sinnvoll: Die Kernplattform wird geteilt betrieben, während einzelne Mandanten bei begründetem Bedarf isolierte Datenhaltung, eigene Verschlüsselungsschlüssel oder dedizierte Integrationskomponenten erhalten. Wichtig ist, dass die Anwendung diese Differenzierung von Beginn an unterstützt und nicht erst nach dem ersten Enterprise-Vertrag improvisiert wird.
Mandantenkontext muss überall gelten
Eine sichere Plattform behandelt den Mandantenkontext als festen Bestandteil jeder Anfrage. Nach der Anmeldung wird er nicht nur im Frontend angezeigt, sondern serverseitig geprüft und an alle relevanten Komponenten weitergegeben. Der Client darf niemals allein entscheiden, für welchen Mandanten eine Aktion ausgeführt wird.
Besondere Aufmerksamkeit verdienen Hintergrundprozesse. Importer, E-Mail-Versand, Reportings, geplante Jobs und Warteschlangen laufen oft außerhalb einer aktiven Nutzersitzung. Jeder Auftrag benötigt deshalb eine eindeutige Mandantenkennung und eine Validierung, bevor Daten gelesen oder geschrieben werden. Gleiches gilt für Cache-Schlüssel, Objekt-Storage-Pfade und Suchindizes.
Datenbankseitige Regeln können eine wertvolle zusätzliche Sicherung sein. Row-Level Security oder vergleichbare Mechanismen reduzieren das Risiko, dass eine fehlerhafte Anwendungsschicht ungeschützte Datensätze liefert. Sie ersetzen keine saubere Architektur, schaffen aber eine zweite Kontrollschicht. Gerade bei komplexen Teams und vielen Services lohnt sich dieses Prinzip der mehrfachen Absicherung.
Identitäten, Rollen und Administration sauber trennen
Authentifizierung beantwortet die Frage, wer sich anmeldet. Autorisierung entscheidet, was diese Person im aktuell gewählten Mandanten darf. Beide Themen sollten getrennt modelliert werden.
Ein Nutzer kann beispielsweise innerhalb eines Mandanten die Rolle Administrator, Fachbearbeiter oder Leser haben. Plattformadministratoren benötigen weitergehende Rechte, etwa für Support oder Betriebsaufgaben. Diese Rechte dürfen jedoch nicht zu einem unkontrollierten Zugriff auf Kundendaten führen. Support-Zugriffe sollten zeitlich begrenzt, genehmigt und protokolliert werden. Bei besonders sensiblen Anwendungen kann ein Vier-Augen-Prinzip angemessen sein.
Single Sign-on über etablierte Unternehmens-Identity-Provider ist für viele B2B-Kunden ein entscheidendes Kriterium. Die Zuordnung eingehender Identitäten zu Mandanten und Rollen muss dabei eindeutig sein. Auch Offboarding-Prozesse zählen: Wenn Mitarbeitende das Unternehmen verlassen, müssen Zugriffsrechte zuverlässig entzogen werden, selbst wenn sie über einen externen Identity-Provider angemeldet waren.
Betrieb, Sicherheit und Compliance mitplanen
Mandantenfähigkeit endet nicht beim Deployment. Im laufenden Betrieb müssen Teams erkennen können, welcher Mandant von einem Fehler, einer Lastspitze oder einem Sicherheitsereignis betroffen ist. Logs und Metriken brauchen deshalb Mandantenbezug, dürfen dabei aber keine sensiblen Inhalte unnötig speichern.
Backups stellen eine häufig unterschätzte Herausforderung dar. Ein kompletter Restore kann technisch einfach sein, hilft aber nicht, wenn ein einzelner Mandant versehentlich Daten gelöscht hat. Planen Sie, ob punktuelle Wiederherstellungen möglich sein müssen, wie lange Sicherungen aufbewahrt werden und wie die Trennung in Testumgebungen gewährleistet wird. Produktivdaten gehören nicht ungefiltert in Entwicklungs- oder Staging-Systeme.
Für DSGVO-konforme SaaS-Angebote sind außerdem Auftragsverarbeitung, Löschkonzepte, technische und organisatorische Maßnahmen sowie transparente Datenflüsse relevant. Bei KI-Funktionen kommt eine zusätzliche Ebene hinzu: Prompts, Anhänge und Antworten müssen dem korrekten Mandanten zugeordnet sein. Externe Modelle oder Dienste dürfen nur eingesetzt werden, wenn Datenverarbeitung, Speicherorte und Verträge zu den Anforderungen des jeweiligen Einsatzes passen.
Den Leitfaden zur SaaS-Mandantenfähigkeit in die Umsetzung bringen
Die beste Architektur entsteht selten durch eine einmalige Grundsatzentscheidung. Sinnvoller ist ein belastbarer Startpunkt mit klaren Erweiterungsgrenzen. Definieren Sie zunächst Mandantenmodell, Schutzbedarf und Mindeststandards für Datenzugriffe. Darauf folgen ein Architekturkonzept, Sicherheitsprüfungen und automatisierte Tests, die gezielt Zugriffe über Mandantengrenzen simulieren.
Diese Tests gehören in jede Release-Pipeline. Ein Testfall sollte nicht nur prüfen, ob Nutzer Daten ihres Mandanten sehen, sondern auch, ob Exporte, Suchergebnisse, Caches, Dateidownloads und Hintergrundjobs korrekt isoliert sind. Mit wachsender Plattform werden diese Prüfungen wertvoller als manuelle Stichproben.
entrecode begleitet SaaS-Produkte von der fachlichen Konzeption über die Architektur bis zum Cloud-Betrieb und der Weiterentwicklung. Entscheidend ist dabei nicht, eine maximal komplexe Plattform zu bauen, sondern eine Lösung, deren Sicherheits- und Skalierungsniveau zum Geschäftsmodell und zu den Kundenanforderungen passt.
Wer Mandantenfähigkeit früh als Produkt- und Betriebsprinzip behandelt, kann anspruchsvolle Kunden später integrieren, ohne das Fundament unter laufendem Geschäft neu bauen zu müssen.
Nächster Artikel
SAP Daten integrieren mit klarer Architektur